2014年1月10日 星期五

StartSSL申請免費SSL

StartSSL申請免費SSL
銷售憑證的公司競爭激烈,國外甚至於有一家簽發憑證的業者 StartSSL™ 提供完全免費的 SSL 與 S/MIME 憑證,每次可申請一年期,憑證有效日到期之前還可以再次申請一次憑證,一樣是免費。這個免費的申請方案其實已經存在很多年,一年可以省下數千元的憑證簽證費用,是個不錯的選擇。但礙於申請的步驟十分繁瑣,可能還是有許多人不知道如何申請免費憑證。

2013年6月14日 星期五

Linux vsftp

FTP 功能簡介
不同等級的使用者身份:user, guest, anonymous(1)實體帳號,real user;(2)訪客, guest;(3)匿名登入者, anonymous,
命令記錄與登錄檔記錄:FTP 可以利用系統的 syslogd 來進行資料的紀錄, 而記錄的資料包括了使用者曾經下達過的命令與使用者傳輸資料(傳輸時間、檔案大小等等)的紀錄呢! 所以你可以很輕鬆的在 /var/log/ 裡面找到各項登錄資訊喔!
限制使用者活動的目錄: (change root, 簡稱 chroot):為 了避免使用者在你的 Linux 系統當中隨意逛大街 (意指離開使用者自己的家目錄而進入到 Linux 系統的其他目錄去), 所以將使用者的工作範圍『侷限』在使用者的家目錄底下,嗯!實在是個不錯的好主意!FTP 可以限制使用者僅能在自己的家目錄當中活動喔!如此一來,由於使用者無法離開自己的家目錄,而且登入 FTP 後,顯示的『根目錄』就是自己家目錄的內容,這種環境稱之為 change root ,簡稱 chroot ,改變根目錄的意思啦!
這 有什麼好處呢?當一個惡意的使用者以 FTP 登入你的系統當中,如果沒有 chroot 的環境下,他可以到 /etc, /usr/local, /home 等其他重要目錄底下去察看檔案資料,尤其是很重要的 /etc/ 底下的設定檔,如 /etc/passwd 等等。如果你沒有做好一些檔案權限的管理與保護,那他就有辦法取得系統的某些重要資訊, 用來『入侵』你的系統呢!所以在 chroot 的環境下,當然就比較安全一些咯!
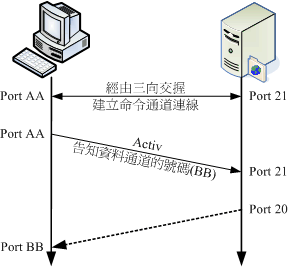
圖 21.1-1、FTP 伺服器的主動式連線示意圖

2013年5月23日 星期四

提問聲明


聲明

許多公開或私有專案在他們的使用協助/說明網頁中連結了本指南,這麼做很好,我們也鼓勵大家都這麼做。但如果你是負責管理這個專案網頁的人,請在超連結附近的顯著位置上註明:
本指南不提供此專案的實際支援服務!
我們已經深刻領教到少了上述聲明所帶來的痛苦。因為少了這點聲明,我們不停地被一些白痴糾纏。這些白痴認為既然我們發布了這本指南,那麼我們就有責任解決世上所有的技術問題。
如果你是因為需要某專案相關的協助而正在閱讀這本指南,並且最後失望地離開,因為發現從本指南作者們身上得不到專案相關的協助,那麼你就是我們所說的那些白痴之一。
別問我們問題,我們不會理睬的。我們在這本指南中,會教你如何更有效地與那些真正懂得你遇到的問題的人群溝通,並從他們那裡取得幫助。
我們99%不是那些能直接解決你目前問題的人。除非你非常地確定本指南的作者之一剛好是你所遇到的問題領域的專家,否則請不要打擾我們,這樣大家都會開心一點。

2013年5月22日 星期三

FileZilla Server


FileZilla Server
首先,我們可以將「FileZilla Server」FTP伺服器的程式看成兩部份,第一部份是FTP的Service服務,他是提供其他電腦透過FTP通訊協定連線進來存取檔案用的網路服務,這部份的功能可以讓他隨著電腦自動開機啟動。而伺服器啟動後我們並不會看到什麼視窗或圖示,它會在Windows系統的背景執行,只有在檢視「工作管理員」時,才可以看得到。
另外一步部份是「FileZilla Server Interface」伺服器管理介面,這個管理介面是管理FTP伺服器、新增或移除FTP帳戶時才會用到。只要安裝時設定好FileZilla Server的Service與組態、帳戶之後,其他時候可以不用開啟伺服器管理介面,FTP也可以正常運作。(因為FTP伺服器會在安裝好之後,開機自動執行)

大概知道有這兩個東西之後,下面的安裝過程就會比較清楚一點。後面會有個步驟問我們是否要開機自動啟動FTP Service或是否要開機自動啟動Server Interface,講的就是這兩個東西。

Linux Firwall Iptables


Firwall Seting Iptables
載入模組
modprobe ip_conntrack
modprobe ip_conntrack_ftp
modprobe ip_conntrack_irc

清除規則
iptables -t filter -F
iptables -t nat -F
iptables -t filter -X
iptables -t nat -X
選項
F:Delete all rules in  chain or all chains
X:Delete a user-defined chain
Z:Zero counters in chain or all chains

設定政策
iptables -P INPUT ACCEPT
iptables -P OUTPUT ACCEPT
iptables -P FORWARD ACCEPT

iptables -P INPUT DROP
iptables -P OUTPUT DROP
iptables -P FORWARD DROP

Eclipse - JAVA 開發軟體


Eclipse
Eclipse是著名的跨平台的自由整合式開發環境(IDE)。最初主要用來Java語言開發,目前亦有人透過外掛程式使其作為C++、Python、PHP等其他語言的開發工具。Eclipse的本身只是一個框架平台,但是眾多外掛程式的支援,使得Eclipse擁有較佳的靈活性。許多軟體開發商以Eclipse為框架開發自己的IDE。

歷史
Eclipse最初是由IBM公司開發的替代商業軟體Visual Age for Java的下一代IDE開發環境,2001年11月貢獻給開源社群,現在它由非營利軟體供應商聯盟Eclipse基金會(Eclipse Foundation)管理。2003年,Eclipse 3.0選擇OSGi服務平台規範為執行時架構。2007年6月,穩定版3.3發行;2008年6月發行代號為Ganymede的3.4版;2009年6月發行代號為Galileo的3.5版;2010年6月發行代號為Helios的3.6版。

架構
Eclipse的基礎是富客戶機平台(即RCP)。RCP包括下列元件:
核心平台(啟動Eclipse,執行外掛程式)
OSGi(標準集束框架)
SWT(可移植構件工具包)
JFace(檔案緩衝,文字處理,文字編輯器)
Eclipse工作台(即Workbench,包含檢視(views)、編輯器(editors)、視角(perspectives)、和精靈(wizards))
Eclipse採用的技術是IBM公司開發的(SWT),這是一種基於Java的窗口元件,類似Java本身提供的AWT和Swing窗口元件;不過IBM聲稱SWT比其他Java窗口元件更有效率。Eclipse的使用者介面還使用了GUI中間層JFace,從而簡化了基於SWT的應用程式的構建。
Eclipse的外掛程式機制是輕型軟體元件化架構。在富客戶機平台上,Eclipse使用外掛程式來提供所有的附加功能,例如支援Java以外的其他語言。已有的分離的外掛程式已經能夠支援C/C++(CDT)、PHP、Perl、Ruby,Python、telnet和資料庫開發。外掛程式架構能夠支援將任意的擴充功能加入到現有環境中,例如配置管理,而決不僅僅限於支援各種程式語言。
Eclipse的設計思想是:一切皆外掛程式。Eclipse核心很小,其它所有功能都以外掛程式的形式附加於Eclipse核心之上。Eclipse基本核心包括:圖形API(SWT/Jface),Java開發環境外掛程式(JDT),外掛程式開發環境(PDE)等。

2013年5月21日 星期二

Linux 指令 -tcpdum


Linux 指令


tcpdump
簡易使用法: (為了抓到隱藏在 Code 裡的語法, 直接看port有傳什麼資料進來)
sudo tcpdump -nnnX -s 1500 port 3306
sudo tcpdump -aXXX port 3306 | grep denied
-s : 抓比較長的 data 做一筆記錄

tcpdump採用命令行方式,它的命令格式為:

tcpdump [ -adeflnNOpqStvx ] [ -c 數量 ] [ -F 檔案名 ] [ -i 網路介面 ] [ -r 檔案名] [ -s snaplen ] [ -T 類型 ] [ -w 檔案名 ] [運算式 ]
1. tcpdump的選項介紹
-a 將網路位址和廣播地址轉變成名字;
-d 將匹配資訊包的代碼以人們能夠理解的彙編格式給出;
-dd 將匹配資訊包的代碼以c語言程式段的格式給出;
-ddd 將匹配資訊包的代碼以十進位的形式給出;
-e 在輸出行列印出資料連結層的頭部資訊;
-f 將外部的Internet位址以數位的形式列印出來;
-l 使標準輸出變為緩衝行形式;
-n 不把網路位址轉換成名字;
-t 在輸出的每一行不列印時間戳;
-v 輸出一個稍微詳細的資訊,例如在ip包中可以包括ttl和服務類型的資訊;
-vv 輸出詳細的報文資訊;
-c 在收到指定的包的數目後,tcpdump就會停止;
-F 從指定的文件中讀取運算式,忽略其他的運算式;
-i 指定監聽的網路介面;
-r 從指定的檔中讀取包(這些包一般通過-w選項產生);
-w 直接將包寫入檔中,並不分析和列印出來;
-T 將監聽到的包直接解釋為指定的類型的報文,常見的類型有rpc (遠程過程調用)和snmp(簡單網路管理協定;)